

 DE
 EN
Panzer-Ransomware: Angriffsweise, Risiken und Wiederherstellung
Im August 2026 zählte CyberXTron im ersten Monat der aktiven Leak-Seite 16 gemeldete Opfer in mindestens elf Ländern, am häufigsten aus der Technologie- und Fertigungsbranche. Bei einem laufenden Vorfall prüft unser Team die Wiederherstellungsoptionen und unterstützt Sie bei der Wiederherstellung verschlüsselter Daten.
Was ist Panzer-Ransomware?
Hinter Panzer steht ein Ransomware-as-a-Service-Modell: Die Betreiber entwickeln die Verschlüsselungsprogramme und unterhalten die Leak-Seite, während geprüfte Angreifer, die mit der Gruppe zusammenarbeiten („Affiliates“), die Einbrüche durchführen. Am 5. August 2026 beobachteten Forschende erstmals eine eigene Leak-Seite im Tor-Netzwerk. Varianten der Verschlüsselungskomponente werden für Windows, Linux, VMware ESXi und FreeBSD angeboten. Auf der Leak-Seite werden Stichproben der entwendeten Daten unter laufenden Countdown-Anzeigen veröffentlicht. BeforeCrypt unterstützt Sie dabei, den Angriff einzudämmen, Beweise für Versicherer zu sichern und verschlüsselte Daten wiederherzustellen.

Doppelte Erpressung
Die Angreifer entwenden Dateien vor der Verschlüsselung und drohen anschließend mit deren Veröffentlichung.
Branchenübergreifende Ziele
Zu den betroffenen Organisationen zählen Telekommunikations-, Fertigungs- und Technologieunternehmen sowie Bildungseinrichtungen auf mehreren Kontinenten.
Verhandlungsportal im Tor-Netzwerk
Die Erpresserbotschaft verweist auf ein eigenes Verhandlungsportal im Tor-Netzwerk anstelle einer E-Mail-Adresse.
Prüfung der Entschlüsselungsoptionen
BeforeCrypt prüft bei jeder Ersteinschätzung die verfügbaren Entschlüsselungswerkzeuge, einschließlich kostenfreier Angebote.Warum spezialisierte Unterstützung bei einem Ransomware-Angriff sinnvoll ist
In der Erpresserbotschaft von Panzer heißt es, das Netzwerk sei mit einem starken hybriden Verschlüsselungsverfahren verschlüsselt worden. Ohne den Schlüssel der Angreifer oder ein geprüftes Entschlüsselungswerkzeug lassen sich die Dateien nicht öffnen. Im Rahmen jeder Ersteinschätzung prüfen wir, ob für die vorliegende Verschlüsselung ein Entschlüsselungswerkzeug zur Verfügung steht, auch ein kostenfreies. Jedes Werkzeug testen wir zunächst anhand von Kopien der betroffenen Dateien: Ein geeignetes Werkzeug kann Daten entschlüsseln; ein ungeprüftes oder falsch eingesetztes erschwert dagegen die Wiederherstellung.
Die Angreifer entwenden Dateien, bevor sie diese verschlüsseln. Auch bei intakten Backups bleibt der Diebstahl vertraulicher Daten ein eigenständiges Risiko. Durch die Veröffentlichung von Dateien auf der Leak-Seite können betroffene Organisationen auch gegenüber Kunden, Partnern und Aufsichtsbehörden unter Druck geraten. Welche Meldepflichten greifen, hängt von Ihrer Branche und Ihrem Standort ab — die FAQ unten nennt die Fristen, die in Betracht kommen.
Wenn kein eigenes IT-Team verfügbar ist, übernimmt BeforeCrypt die vollständige Vorfallsbearbeitung: forensische Ersteinschätzung, Eindämmung, Bereinigung und Wiederherstellung. Ebenso arbeiten wir an der Seite eines vorhandenen Teams. Wir klären, welche Daten abgeflossen sind, und sichern Beweise für Versicherer und Behörden. Wir klären mit Ihnen, welche Meldefristen zu beachten sind. Vor einer etwaigen Lösegeldzahlung führen wir eine Sanktionsprüfung durch. Wenn Verhandlungen sinnvoll sind, übernehmen wir in Abstimmung mit Ihnen die Kommunikation mit den Erpressern. Ziel ist es, die Lösegeldforderung zu reduzieren und mehr Zeit für die Vorfallsbewältigung zu gewinnen. Die Gruppe baut ihren Druck über die Leak-Seite und die Fristen im Verhandlungsportal auf. Die gleichzeitige Bewältigung technischer, organisatorischer und kommunikativer Aufgaben kann interne Teams erheblich belasten.
Ein erfahrenes internes Sicherheitsteam kann wesentliche Teile der Vorfallsbewältigung übernehmen. Unser ausführlicher Notfallplan beschreibt die Reihenfolge der Schritte, und ein kostenloses Erstgespräch hilft Ihnen bei der Einschätzung, welche Aufgaben Ihr Team übernimmt und wo spezialisierte Unterstützung Zeit spart.
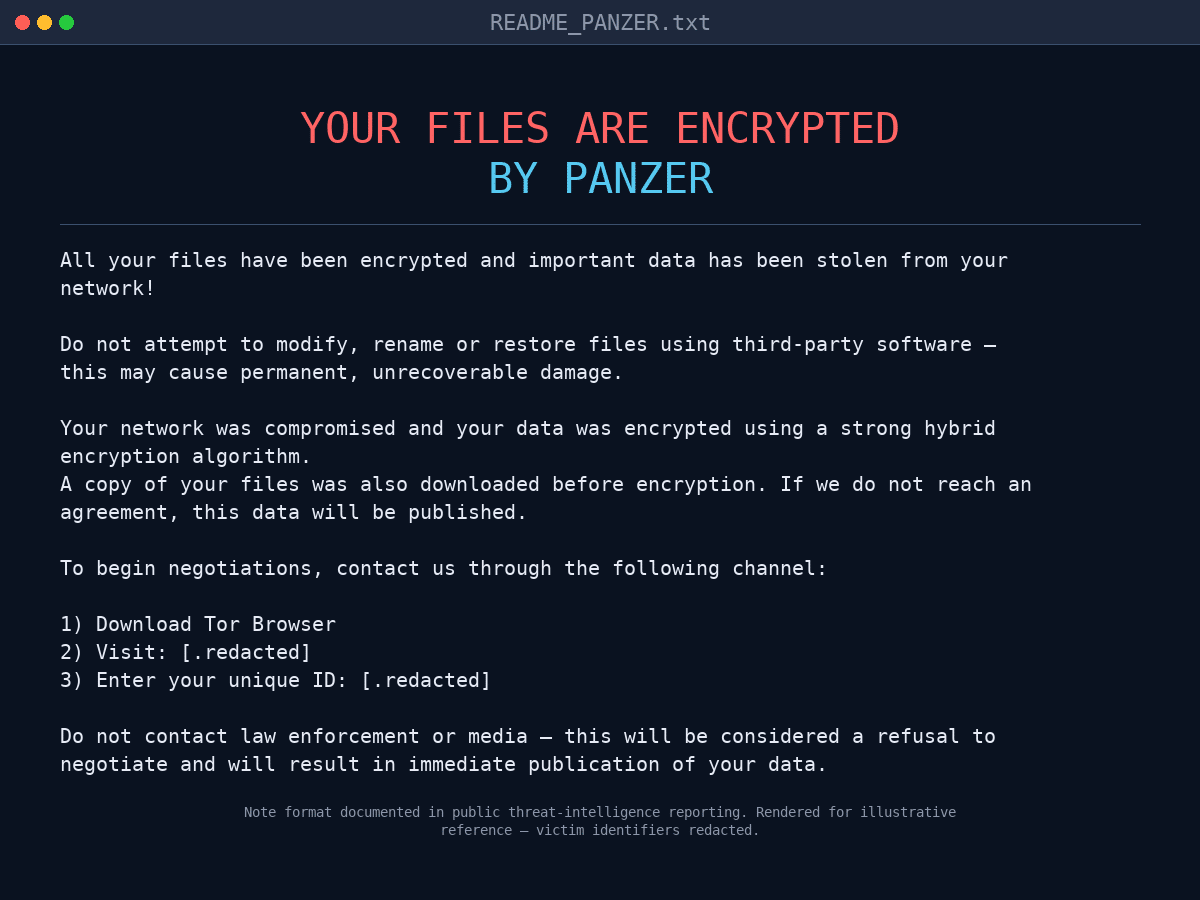
Panzer hinterlegt seine Erpresserbotschaft in der Regel als einfache Textdatei mit dem Namen README_PANZER.txt in den betroffenen Ordnern. Sie nennt die Gruppe beim Namen, verweist auf die entwendeten Daten und leitet Betroffene zu einem Verhandlungsportal im Tor-Netzwerk statt zu einer E-Mail-Adresse.
STARTEN SIE KEINE UNKOORDINIERTEN ENTSCHLÜSSELUNGS- ODER WIEDERHERSTELLUNGSVERSUCHE. STIMMEN SIE DIE NÄCHSTEN SCHRITTE MIT IHREM IT- ODER INCIDENT-RESPONSE-TEAM AB.
Von Panzer-Ransomware betroffen? Diese Schritte sind jetzt wichtig
Wenn Ihre Systeme von Ransomware betroffen sind, beachten Sie folgende Schritte:
24/7-Unterstützung bei der Wiederherstellung anfordern
Unser Team ist rund um die Uhr erreichbar und unterstützt Sie bei der Bewertung des Vorfalls, der Eindämmung des Angriffs und der sicheren Wiederherstellung.
Betroffene Systeme isolieren
Trennen Sie infizierte Geräte vom Netzwerk, um eine weitere Ausbreitung zu stoppen. Verzichten Sie auf unkoordinierte Wiederherstellungsversuche.
Beweise sofort sichern
Bewahren Sie Erpresserbotschaften und Protokolldateien auf. Starten Sie betroffene Systeme nicht neu und verändern Sie keine Daten.
Panzer-Ransomware: Statistiken und Fakten
Panzer im Überblick
| Name | Panzer |
| Gefahrenstufe | Hoch. Ransomware mit doppelter Erpressung; betroffen sind mittlere bis große Organisationen in verschiedenen Branchen und Regionen. |
| Erstmals beobachtet | Eigene Leak-Seite im Tor-Netzwerk am 5. August 2026 erstmals als aktiv beobachtet |
| Betroffene Betriebssysteme | Angebotene Varianten für Windows, Linux, VMware ESXi und FreeBSD |
| Dateiname der Erpresserbotschaft | README_PANZER.txt |
| Kontaktwege | In der Erpresserbotschaft genanntes Verhandlungsportal im Tor-Netzwerk; Verhandlungs-Chats je Opfer auf der Plattform der Betreiber |
Typische Angriffswege
- Kein bestätigter Erstzugriffsweg — Im September 2026 berichteten CyberXTron und weitere Forschende, dass sich für Panzer kein Weg des Erstzugriffs unabhängig bestätigen ließ.
- Gültige Konten (Valid Accounts, T1078) — CyberXTron bringt Panzer mit der Nutzung gültiger Zugangsdaten in Verbindung, bewertet die Sicherheit dieser Zuordnung jedoch ausdrücklich als mittel bis gering.
- Zugriff auf Zugangsdaten — Die Analysten ordnen Panzer das Auslesen von Zugangsdaten aus dem Betriebssystem und Brute-Force-Angriffe zu. Die Sicherheit dieser Zuordnung bewerten sie ebenfalls als mittel bis gering.
- Ausspähen des Netzwerks und laterale Ausbreitung — Auch das Ermitteln von Netzwerkdiensten und die Ausbreitung über Remote-Dienste werden Panzer zugeordnet. Die Sicherheit dieser Zuordnung wird ebenfalls als mittel bis gering eingestuft.
- Datensammlung, Datenabfluss und Deaktivierung von Sicherheitssoftware — CyberXTron ordnet Panzer zudem das Sammeln von Daten auf lokalen Systemen, den Datenabfluss über alternative Protokolle und das Ausschalten von Sicherheitssoftware zu. Die Sicherheit dieser Zuordnung bewertet CyberXTron ebenfalls als mittel bis gering.
Höhe der Lösegeldforderungen
Die auf der Leak-Seite genannten Opfer stammen aus der Technologie- und Fertigungsbranche sowie aus der öffentlichen Verwaltung in Europa, Asien und Südamerika. Die Auswahl richtet sich nach dem Zugang, über den der jeweilige Angreifer verfügt, und nicht nach einer festen Branchen- oder Regionalstrategie.
Im September 2026 wurde berichtet, dass für Panzer-Fälle keine konkreten Forderungsbeträge öffentlich bekannt waren. Lösegelder werden üblicherweise in Bitcoin gezahlt. Der Sofortkauf von Bitcoin per PayPal oder Kreditkarte funktioniert bei hohen Beträgen nicht. Zudem ist fachliche Beratung wichtig, um die rechtliche Zulässigkeit einer solchen Zahlung zu prüfen.
Unser Verhandlungsteam bewertet gemeinsam mit Ihnen die Handlungsoptionen und übernimmt bei Bedarf die Kommunikation mit den Erpressern, um die Forderung zu reduzieren und zusätzliche Zeit für die Wiederherstellung zu gewinnen.
Dauer der Wiederherstellung
Die angebotene Variante für VMware ESXi bestimmt die Ausfallzeit maßgeblich: Wird ein Hypervisor verschlüsselt, sperrt ein einzelner Vorgang Dutzende virtuelle Maschinen und die davon abhängigen Dienste. Die Wiederherstellung erfolgt dann Host für Host aus Offline- oder unveränderbaren Backups.
Für die meisten Betroffenen ist die Ausfallzeit der teuerste Teil des Vorfalls; hinzu kommen mögliche Schäden für den Ruf des Unternehmens.
Unser Team ordnet die eingesetzte Verschlüsselung ein, prüft die Wiederherstellungsoptionen und unterstützt Sie dabei, Ihre Dateien zurückzuerhalten und den Geschäftsbetrieb sicher wiederaufzunehmen.
So erkennen Sie die Panzer-Ransomware
Die Erpresserbotschaft liegt üblicherweise als README_PANZER.txt in den betroffenen Verzeichnissen. Darin nennen die Angreifer ihre Gruppe beim Namen, verweisen auf die entwendeten Daten und geben einen Verhandlungskanal im Tor-Netzwerk sowie eine Frist an.
Häufige Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.