

 DE
 EN
Wallstreet-Ransomware: Angriffsweise, Risiken und Wiederherstellung
Wallstreet tritt seit Juni 2026 als Erpressungsmarke mit eigener Tor-Leak-Seite auf und setzt kleine und mittlere Organisationen in den USA mit Countdowns bis zur angedrohten Veröffentlichung gestohlener Daten unter Druck. Der folgende Überblick zeigt, was über das Vorgehen der Gruppe belegt ist und wie BeforeCrypt bei der Eindämmung und der Wiederherstellung unterstützt.
Was ist Wallstreet-Ransomware?
Tracker ordnen Wallstreet seit Juni 2026 zwischen 5 und 17 namentlich genannte Opfer zu. Dazu zählen Einrichtungen des Gesundheitswesens, Fertigungsunternehmen, Bildungseinrichtungen und Kommunalverwaltungen, überwiegend in den USA. In den bis Juli 2026 veröffentlichten Analysen sind weder ein Verschlüsselungsprogramm noch eine Erpresserbotschaft noch Command-and-Control-Indikatoren der Gruppe beschrieben. Ihr Druckmittel ist eine Tor-Leak-Seite, die Kategorien entwendeter Daten auflistet und einen Countdown bis zur angedrohten Veröffentlichung anzeigt. Falls Dateien verschlüsselt wurden, prüft BeforeCrypt in jeder Erstbewertung, ob ein Entschlüsselungswerkzeug — auch ein kostenfrei verfügbares — für diese Verschlüsselung geeignet ist. Zudem grenzt BeforeCrypt den Datenabfluss ein und unterstützt Sie bei der Wiederaufnahme des Geschäftsbetriebs.

Erpressung über Tor-Leak-Seite
Wallstreet setzt Betroffene über eine eigene Tor-Seite unter Druck, nicht über eine klassische Erpresserbotschaft.
Countdown bis zur Veröffentlichung
Die Einträge zu den Opfern zeigen einen Countdown bis zur angedrohten Veröffentlichung entwendeter Dateien.
Mehrere Branchen in den USA
Zu den namentlich genannten Organisationen zählen Einrichtungen des Gesundheitswesens, Fertigungsunternehmen, Bildungseinrichtungen und Kommunalverwaltungen, überwiegend in den USA.
Verschlüsselung nicht belegt
Bis Juli 2026 ist in öffentlichen Analysen kein Verschlüsselungsprogramm der Gruppe beschrieben. Die Planung sollte sich daher auf die Folgen des Datendiebstahls konzentrieren.Warum spezialisierte Unterstützung bei einem Ransomware-Angriff sinnvoll ist
In den bis Juli 2026 veröffentlichten technischen Untersuchungen ist kein Verschlüsselungsprogramm von Wallstreet beschrieben. Aus diesen Berichten geht nicht hervor, ob die Gruppe überhaupt Dateien verschlüsselt. Ein ungeprüftes Werkzeug kann die Wiederherstellung erschweren, wenn es falsch eingesetzt wird. Deshalb testen wir Entschlüsselungswerkzeuge zunächst anhand von Kopien der betroffenen Dateien und bewerten, welche Wiederherstellungsoptionen für die vorliegende Lage tatsächlich in Frage kommen.
Das zentrale Druckmittel der Gruppe sind entwendete Daten, nicht zwingend verschlüsselte Dateien. Betroffene erscheinen namentlich auf der Leak-Seite. Die Einträge nennen die Kategorien der angeblich entwendeten Daten — Dokumente, Datenbanken, E-Mails und personenbezogene Unterlagen — und zeigen einen Countdown bis zur angedrohten Veröffentlichung. Auch bei intakten Backups bleibt der Diebstahl vertraulicher Daten ein eigenständiges Risiko, denn veröffentlichte oder verkaufte Informationen lassen sich nicht zurückholen. Welche Meldepflichten gelten, hängt von Ihrer Branche und Ihrem Standort ab; die FAQ unten ordnet die maßgeblichen Fristen ein.
BeforeCrypt übernimmt die vollständige Vorfallsbearbeitung, wenn Ihnen eigene Kapazitäten fehlen, und arbeitet ebenso an der Seite eines vorhandenen IT-Teams: forensische Ersteinschätzung, Eindämmung, Bereinigung und Wiederherstellung. Wir ermitteln, welche Daten tatsächlich abgeflossen sind, sichern Beweise für Versicherer und Behörden und klären mit Ihnen, welche Meldefristen zu beachten sind. Vor einer etwaigen Lösegeldzahlung führen wir eine Sanktionsprüfung durch. Wenn Verhandlungen sinnvoll sind, übernehmen wir in Abstimmung mit Ihnen die Kommunikation mit den Erpressern. Ziel ist es, die Forderung zu reduzieren und mehr Zeit zu gewinnen, solange die auf der Leak-Seite gesetzten Fristen noch laufen. Die gleichzeitige Bewältigung technischer, organisatorischer und kommunikativer Aufgaben kann interne Teams erheblich belasten.
Ein erfahrenes internes Sicherheitsteam kann wesentliche Teile der Vorfallsbewältigung übernehmen. Unser ausführlicher Notfallplan beschreibt die Reihenfolge der Schritte im Detail. In einem kostenfreien Erstgespräch klären wir mit Ihnen, welche Aufgaben Ihr Team übernimmt und wo spezialisierte Unterstützung sinnvoll ist.
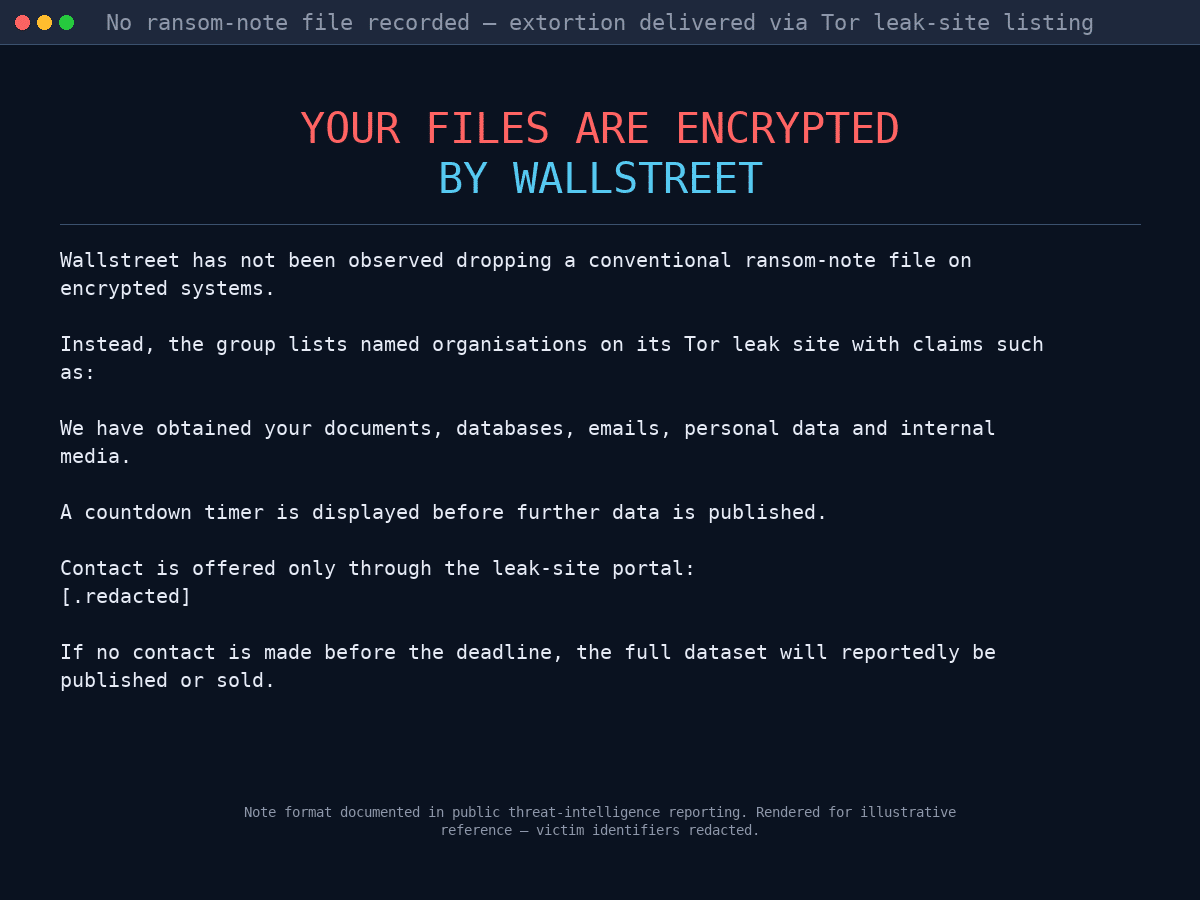
Wallstreet hinterlegt keine klassische Erpresserbotschaft auf den betroffenen Systemen. Stattdessen führt die Gruppe betroffene Organisationen namentlich auf ihrer Tor-Leak-Seite auf, benennt dort Kategorien entwendeter Daten und zeigt einen Countdown bis zur angedrohten Veröffentlichung an. Einen Wallstreet-Fall erkennen Sie deshalb an diesem Eintragsformat auf der Leak-Seite: Die bis September 2026 veröffentlichten Berichte führen weder einen Dateinamen noch einen Text einer Erpresserbotschaft auf.
Starten Sie keine unkoordinierten Entschlüsselungs- oder Wiederherstellungsversuche. Stimmen Sie die nächsten Schritte mit Ihrem IT- oder Incident-Response-Team ab.
Von Wallstreet-Ransomware betroffen? Diese Schritte sind jetzt wichtig
Wenn Sie von Ransomware betroffen sind, gehen Sie wie folgt vor:
Rund um die Uhr Unterstützung anfordern
Unsere Fachleute bewerten die Lage und begleiten Sie bei Eindämmung und sicherer Wiederherstellung.
Betroffene Systeme isolieren
Trennen Sie betroffene Geräte vom Netzwerk, um eine weitere Ausbreitung zu stoppen. Verzichten Sie auf Wiederherstellungsversuche in Eigenregie.
Beweise sofort sichern
Bewahren Sie Erpresserbotschaften und Protokolldateien auf. Starten Sie keine Systeme neu und verändern Sie keine Daten.
Wallstreet-Ransomware: Zahlen und Fakten
Wallstreet im Überblick
| Name | Wallstreet |
| Gefahrenstufe | Mittel bis hoch. Erpressungsmarke mit Tor-Infrastruktur; in den bis Juli 2026 veröffentlichten technischen Berichten ist keine Verschlüsselungsfunktion beschrieben. |
| Erstmals öffentlich erfasst | Juni 2026 |
| Dateiname der Erpresserbotschaft | Keine Datei auf betroffenen Systemen dokumentiert — die Erpressung erfolgt über Einträge auf der Tor-Leak-Seite |
| Kontaktwege | Tor-Leak-Seite (in den bis September 2026 veröffentlichten Berichten ist kein Verhandlungsportal beschrieben) |
Typische Angriffswege
Ein Wallstreet-spezifischer Weg des Erstzugriffs ist in öffentlichen Berichten nicht beschrieben. Die von Red Piranha für Wallstreet aufgeführten Taktiken, Techniken und Vorgehensweisen (TTPs) beziehen sich auf eine Gruppe vergleichbarer, neu auftretender Datenerpresser. Red Piranha weist ausdrücklich darauf hin, dass es sich um eine Einschätzung und nicht um bestätigte Beobachtungen zu Wallstreet handelt.
- Tor-Leak-Seite als Infrastruktur — der einzige technisch bestätigte Indikator der Gruppe. Dort werden namentlich genannte Opfer aufgeführt und Fristen bis zur Veröffentlichung gesetzt.
Höhe der Lösegeldforderungen
Wallstreet nennt überwiegend kleine und mittlere Organisationen in den USA aus dem Gesundheitswesen, der Fertigung und dem Bildungsbereich. Die Gruppe übt durch die angedrohte Veröffentlichung auf der Leak-Seite Druck aus. Ein technischer Zugangsweg ist nicht bestätigt.
Lösegelder werden in der Regel in Bitcoin gezahlt. Bei hohen Beträgen ist ein schneller Kauf von Bitcoin über PayPal oder Kreditkarte nicht möglich. Lassen Sie zudem fachlich prüfen, ob eine Lösegeldzahlung in der vorgesehenen Höhe rechtlich zulässig ist.
Ist eine Verhandlung der richtige Weg, übernimmt unser erfahrenes Verhandlungsteam die Kommunikation mit den Erpressern und arbeitet darauf hin, die ursprüngliche Forderung deutlich zu senken.
Dauer der Wiederherstellung
Da in den bis Juli 2026 veröffentlichten Berichten weder ein Verschlüsselungsprogramm noch Dateimarker von Wallstreet beschrieben sind, bestimmt nicht die Entschlüsselung den Zeitplan. Maßgeblich ist die Prüfung, welche Daten die Gruppe tatsächlich besitzt. Diese Prüfung erfolgt unter dem Zeitdruck der auf der Leak-Seite gesetzten Fristen.
Für die meisten Betroffenen ist die Ausfallzeit der teuerste Teil eines Ransomware-Vorfalls. Hinzu kommen mögliche Schäden für den Ruf des Unternehmens.
Unser Team ist rund um die Uhr erreichbar und unterstützt Sie bei der Bewertung des Vorfalls, der Eindämmung des Angriffs und der sicheren Wiederherstellung.
So erkennen Sie die Wallstreet-Ransomware
Auf den betroffenen Systemen findet sich bei Wallstreet keine Datei mit einer Erpresserbotschaft im üblichen Format. Die Forderung erscheint stattdessen als Eintrag auf der Tor-Leak-Seite der Gruppe. Jeder Eintrag nennt die Organisation, listet die Kategorien der angeblich entwendeten Daten auf und zeigt einen laufenden Countdown bis zur angedrohten Veröffentlichung.
Häufig gestellte Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.