DE
 EN
Black Basta Ransomware: Verstehen Sie die Bedrohung & Wie man sich erholt
Black Basta Ransomware schlägt schnell zu, sperrt Daten und fordert Lösegelder von Unternehmen jeder Größe. Erfahren Sie, wie es funktioniert, untersuchen Sie konkrete Angriffsbeispiele und lassen Sie sich von unserem Team durch den Wiederherstellungs- und Datenrettungsprozess führen.
Wie erkennt man, ob Black Basta Ransomware Ihr System infiziert hat?
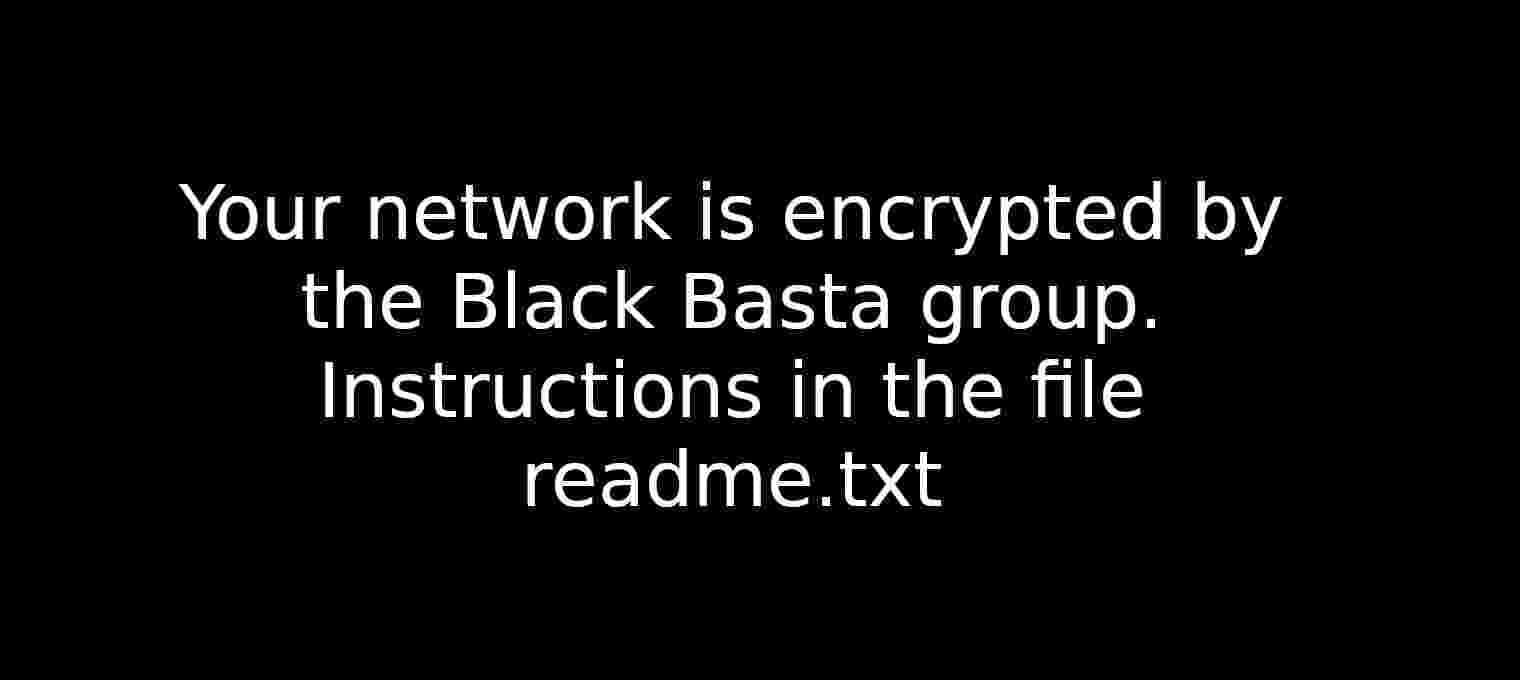
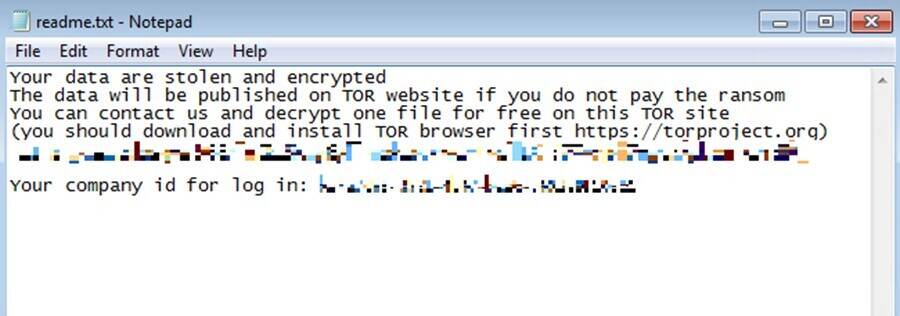
Die häufigste Art und Weise, wie Black Basta Ransomware-Opfer erfahren, dass sie infiziert wurden, ist durch eine Lösegeldforderung, die ihren Desktop-Hintergrund ersetzt. Ihr Hintergrund könnte durch einen schwarzen Hintergrund mit einer Nachricht ersetzt worden sein, die Sie anweist, den Anweisungen in einer .txt-Datei zu folgen, um Ihre Dateien zurückzuerhalten.
Black Basta Ransomware wurde erstmals im April 2022 beobachtet und hat sich zu einer beachtlichen Bedrohung entwickelt. Black Basta verschlüsselt Dateien und ersetzt dann die Dateierweiterungen durch „.basta“. Black Basta verwendet den ChaCha20-Algorithmus mit einem öffentlichen RSA-4096-Schlüssel für die Verschlüsselung, was effektiv unmöglich zu knacken ist.
Da Black Basta eine relativ neue Variante ist, sind derzeit keine kostenlosen Entschlüsselungstools bekannt.

Schnelle Verschlüsselung
Eine der schnellsten Ransomware-Verschlüsselungsgeschwindigkeiten, was Angriffe schwieriger zu stoppen macht.
Ransomware-as-a-Service (RaaS)
Cyberkriminelle können LockBit leicht verbreiten, was es zu einer globalen Bedrohung macht.
Doppelte Erpressungstaktiken
Stiehlt sensible Daten vor der Verschlüsselung von Dateien und droht mit öffentlicher Veröffentlichung.
Warum Sie nicht versuchen sollten, es alleine zu beheben
Wenn Black Basta Ransomware Ihr Unternehmen getroffen hat, können falsche Schritte zu permanentem Daten
verlust oder rechtlichen Risiken führen. Wie ein Tatort muss ein Ransomware-Angriff bewahrt werden – Manipulation
von verschlüsselten Dateien, Versuche der Selbstwiederherstellung oder Kontaktaufnahme mit Angreifern können
kritische Beweise zerstören und Ihre Chancen auf Wiederherstellung verringern.
Die richtige Reaktion in den ersten Momenten nach einem Black Basta-Angriff kann den Unterschied
zwischen vollständiger Wiederherstellung und permanentem Datenverlust ausmachen. Befolgen Sie diese kritischen Schritte, um Ihre
Daten zu schützen und Ihre Chancen auf Wiederherstellung des Betriebs zu maximieren.
Wenn Sie eine „ReadMe“-Notiz auf Ihrem System finden, die Informationen wie die oben genannten enthält, sind Sie wahrscheinlich Opfer eines Black Basta Ransomware-Angriffs geworden.
Versuchen Sie niemals, die Daten zu ändern oder wiederherzustellen.
Was soll ich tun, wenn meine Daten von Black Basta Ransomware verschlüsselt wurden?
Wenn Sie Opfer von Ransomware geworden sind, befolgen Sie diese entscheidenden Schritte:
24/7 Ransomware-Wiederherstellungshilfe anfordern
Erhalten Sie Expertenberatung zur sicheren Bewertung, Eindämmung und Wiederherstellung.
Infizierte Systeme isolieren
Trennen Sie infizierte Geräte, um die Ausbreitung zu stoppen. Vermeiden Sie Selbstwiederherstellungsversuche.
Beweise sofort sichern
Bewahren Sie Erpresserschreiben Protokolle auf. Starten Sie nichts neu und modifizieren Sie nichts.
BLACK BASTA RANSOMWARE STATISTIKEN FAKTEN
LÖSEGELDBETRÄGE
Black Basta konzentriert sich auf recht große Unternehmen. Dies wird durch die hohen Erträge deutlich, die sie mit ihren Angriffen erzielen wollen.
Da Black Basta noch relativ neu ist, gibt es noch nicht viele Daten über die Lösegeldbeträge, aber bisher liegen die Durchschnittswerte über 100.000 USD, wobei sie in einigen Fällen in die Millionen gehen.
Lösegelder sind in Bitcoin zahlbar. Es ist wichtig zu beachten, dass Schnellkaufmethoden für den Erwerb von Bitcoin mit hohen Gebühren verbunden sein können. Bei großen Lösegeldsummen ist es auch möglich, dass der Kauf großer Mengen Bitcoin die Kaufpreise an Börsen in die Höhe treibt, was es teurer macht.
DURCHSCHNITTLICHE DAUER
Die Ausfallzeit durch Black Basta kann je nach einer Reihe von Faktoren variieren. Im Durchschnitt ist die Ausfallzeit infolge von Black Basta Ransomware-Angriffen durchschnittlich.
Die Ausfallzeit ist in der Regel der kostspieligste Teil eines Angriffs. Diskretion kann ebenfalls wichtig sein, da in vielen Branchen ein Ransomware-Angriff auch den Ruf schädigen kann. Eine schnelle Wiederherstellung des Online-Status kann dazu beitragen, die Veröffentlichung eines Angriffs zu vermeiden.
FALLAUSGÄNGE
Black Basta hat sich als hochorganisierte Bande erwiesen, die konsequent zuverlässige Entschlüsselungstools bereitstellt.
HÄUFIGE ANGRIFFSVEKTOREN
Die meisten Black Basta-Angriffe nutzen Phishing oder schwache Zugangsdaten als primären Angriffsvektor.
Wie man Black Basta Ransomware identifiziert
Dies ist eine durchschnittliche Black Basta Ransomware-Mitteilung. (Mit leichter Redaktion im Interesse der öffentlichen Sicherheit)
Typische Screenshots von Black Basta Ransomware-Angriffen
Häufig gestellte Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.