DE
 EN
Everest-Ransomware: Angriffsweise, Risiken und Wiederherstellung
Everest greift weltweit Einrichtungen des Gesundheitswesens, Fertigungsunternehmen und Zulieferer der Luftfahrtbranche über entwendete Zugangsdaten für Fernzugriffs- und Dateiaustauschplattformen an und setzt dabei häufig allein auf Datendiebstahl statt auf Verschlüsselung. Dieser Überblick zeigt, wie die Gruppe mit der Anwerbung von Insidern und kurzen Countdowns auf ihrer Leak-Seite Druck aufbaut und wie BeforeCrypt betroffene Unternehmen bei Eindämmung und Wiederherstellung unterstützt.
Was ist Everest-Ransomware?
Everest ist seit Dezember 2020 als russischsprachige Erpressergruppe aktiv und meldet Opfer aus dem Gesundheitswesen, der Fertigung, der öffentlichen Verwaltung und der Luftfahrt in dutzenden Ländern. In aufsehenerregenden Fällen erreichten die Forderungen achtstellige Summen. Die ausschließlich unter Windows lauffähige Verschlüsselungsroutine ist in C#/.NET geschrieben und ergänzt die Namen verschlüsselter Dateien um die Erweiterung .everest; seit etwa 2025 verzichtet die Gruppe jedoch häufig vollständig auf Verschlüsselung und erpresst allein mit entwendeten Daten. BeforeCrypt hat Everest-Fälle bearbeitet und unterstützt Sie dabei, den Angriff einzudämmen, den Datenabfluss zu bewerten und den Geschäftsbetrieb sicher wiederaufzunehmen.

Erpressung mit entwendeten Daten
Everest verzichtet häufig auf die Verschlüsselung und erpresst Betroffene allein mit entwendeten Daten.
Einbruch über gestohlene Zugangsdaten
Der Zugang erfolgt meist über kompromittierte Zugangsdaten für VPN, RDP oder Plattformen zum Dateiaustausch; auch Phishing und das Ausnutzen von Schwachstellen in öffentlich erreichbaren Anwendungen sind dokumentiert.
Handel mit Netzwerkzugängen
Die Gruppe verkauft erbeutete Netzwerkzugänge zusätzlich an andere Angreifer und erschließt sich so eine zweite Einnahmequelle.
Kurze Fristen auf der Leak-Seite
Einträge auf der Leak-Seite zeigen häufig kurze Countdowns bis zur angedrohten Veröffentlichung der entwendeten Daten.Warum spezialisierte Unterstützung bei einem Ransomware-Angriff sinnvoll ist
Die Verschlüsselungsroutine von Everest sichert ihren Schlüssel mit einem je Build erzeugten öffentlichen RSA-Schlüssel. Forschende konnten keinen Weg nachweisen, Dateien ohne den privaten Schlüssel der Angreifer wiederherzustellen. BeforeCrypt prüft im Rahmen jeder Bewertung, ob ein Entschlüsselungswerkzeug verfügbar ist, und berücksichtigt dabei auch kostenfreie Varianten. Jedes in Frage kommende Werkzeug testen wir zunächst anhand von Kopien der betroffenen Dateien. Ein ungeprüftes Werkzeug kann die Wiederherstellung erschweren, statt sie zu beschleunigen.
Die Angreifer entwenden Dateien in der Regel, bevor sie diese verschlüsseln; seit etwa 2025 verzichten sie häufig ganz auf die Verschlüsselung und erpressen ausschließlich über ihre Leak-Seite. Auch bei intakten Backups bleibt der Diebstahl vertraulicher Daten ein eigenständiges Risiko, denn entwendete Daten können weiterhin veröffentlicht oder verkauft werden. Welche Meldepflichten greifen, hängt von Ihrer Branche und Ihrem Standort ab — die FAQ weiter unten nennen die einschlägigen Fristen.
Fehlt Ihrem Team die Kapazität, übernimmt BeforeCrypt die vollständige Vorfallsbearbeitung — forensische Ersteinschätzung, Eindämmung, Bereinigung und Wiederherstellung — oder arbeitet an der Seite Ihrer IT-Abteilung. Wir klären, welche Daten abgeflossen sind, und sichern Beweise für Versicherer und Behörden. Wenn Verhandlungen sinnvoll sind, übernehmen wir in Abstimmung mit Ihnen die Kommunikation mit den Erpressern. Ziel ist es, die Lösegeldforderung zu reduzieren und mehr Zeit für die Vorfallsbewältigung zu gewinnen. Die gleichzeitige Bewältigung technischer, organisatorischer und kommunikativer Aufgaben kann interne Teams erheblich belasten.
Ein erfahrenes internes Sicherheitsteam kann wesentliche Teile der Vorfallsbewältigung übernehmen. Unser ausführlicher Notfallplan beschreibt die Reihenfolge der Schritte im Detail. In einem kostenlosen Erstgespräch klären wir mit Ihnen, welche Aufgaben Ihr Team übernimmt und wo spezialisierte Unterstützung Zeit spart.
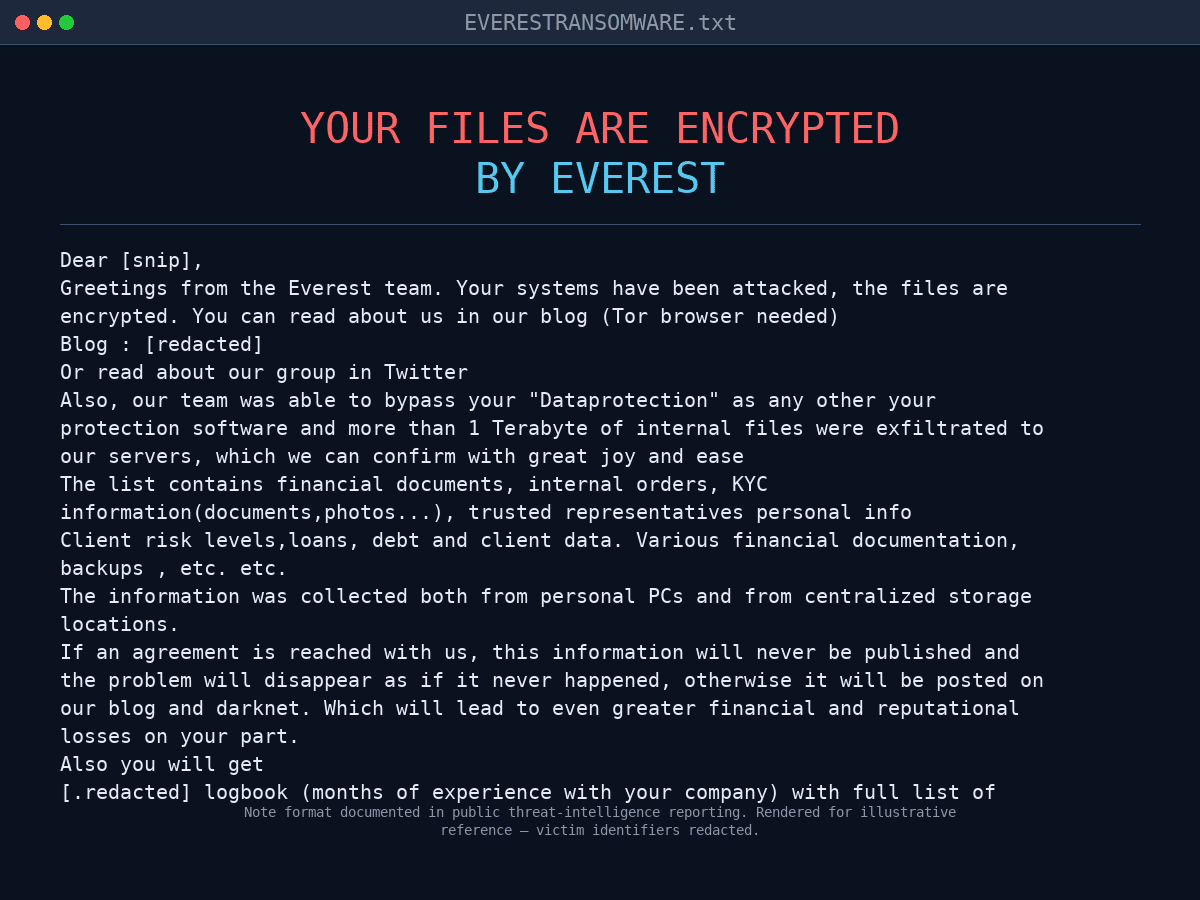
Die Erpresserbotschaft von Everest trägt in der Regel den Dateinamen EVERESTRANSOMWARE.txt und liegt in jedem betroffenen Ordner sowie auf dem Desktop. Sie beginnt mit einem Verweis auf das „Everest team“ und nennt in einer Zeile die angegriffene Organisation. Angegeben sind eine Kontakt-E-Mail-Adresse und die Tor-Adresse der Leak-Seite. Ältere Botschaften mit dem Titel „EVEREST LOCKER“ führten zusätzlich eine XMPP/Jabber-Adresse auf. Darin boten die Angreifer eine kostenlose Testentschlüsselung an, um ihre Fähigkeit zur Entschlüsselung nachzuweisen.
Starten Sie keine unkoordinierten Entschlüsselungs- oder Wiederherstellungsversuche. Stimmen Sie die nächsten Schritte mit Ihrem IT- oder Incident-Response-Team ab.
Von Everest-Ransomware betroffen? Diese Schritte sind jetzt wichtig
Wenn Sie Opfer eines Ransomware-Angriffs geworden sind, gehen Sie wie folgt vor:
Rund um die Uhr Unterstützung anfordern
Holen Sie fachliche Unterstützung hinzu, um die Lage zu bewerten, den Angriff einzudämmen und die Wiederherstellung sicher vorzubereiten.
Betroffene Systeme isolieren
Trennen Sie infizierte Geräte vom Netzwerk, um die Ausbreitung zu stoppen. Starten Sie keine unkoordinierten Wiederherstellungsversuche.
Beweise sofort sichern
Bewahren Sie Erpresserbotschaften und Protokolldateien auf. Starten Sie die betroffenen Systeme nicht neu und nehmen Sie daran keine weiteren Änderungen vor.
Everest-Ransomware: Zahlen und Fakten
Everest im Überblick
| Name | Everest (Code-Verwandtschaft zu EverBe 2.0 und BlackByte) |
| Gefahrenstufe | Hoch. Kombiniert Datendiebstahl, selektive Verschlüsselung und die Anwerbung von Insidern, um Betroffene unter Druck zu setzen. |
| Erstmals beobachtet | Dezember 2020 |
| Betroffene Betriebssysteme | Windows (Verschlüsselungsroutine in C#/.NET; 2026 analysierte Probe: .NET Framework 4.0, rund 114 KB, mit ConfuserEx geschützt) |
| Angehängte Dateierweiterungen | .everest |
| Dateiname der Erpresserbotschaft | EVERESTRANSOMWARE.txt (früher EVEREST LOCKER.txt) |
| Kontaktwege | In der Botschaft hinterlegte E-Mail-Adresse, Tor-basierte Leak-Seite bzw. Blog; ältere Varianten nutzten zusätzlich XMPP/Jabber |
Typische Angriffswege
- Valid Accounts (T1078) — kompromittierte oder gekaufte Zugangsdaten, einschließlich Logins für Plattformen Dritter zum Datei- und Datenaustausch
- External Remote Services (T1133) — RDP, VPN, AnyDesk, Splashtop und Atera für den Zugriff und die weitere Ausbreitung im Netzwerk (laterale Bewegung)
- Exploit Public-Facing Application (T1190) — verwundbare oder falsch konfigurierte, aus dem Internet erreichbare Systeme, in einem dokumentierten Fall ein FTP-Server mit veralteten statischen Zugangsdaten
- Phishing (T1566) — Berichten zufolge neben dem Diebstahl von Zugangsdaten ein weiterer Weg zum Erstzugriff
Höhe der Lösegeldforderungen
Zu den angegriffenen Organisationen zählen insbesondere Einrichtungen des Gesundheitswesens, Fertigungsunternehmen sowie Zulieferer der Luftfahrt- und Transportbranche in Nordamerika, Europa und Asien. Der Einstieg gelingt häufig über entwendete Zugangsdaten für Fernzugriffs- oder Dateiaustauschplattformen.
Die Forderungen von Everest haben achtstellige Beträge erreicht: Im Juli 2026 verlangte die Gruppe von einem Schweizer Fertigungsunternehmen 10 Mio. CHF (rund 12,3 Mio. $). Das Unternehmen lehnte eine Zahlung öffentlich ab und erstattete Strafanzeige. Berichten zufolge fordert die Gruppe Zahlungen in Monero statt in Bitcoin. Sofortkäufe von Kryptowährungen per PayPal oder Kreditkarte funktionieren in dieser Größenordnung nicht. Fachliche Beratung ist erforderlich, um bei einer Zahlung dieser Höhe die rechtlichen Anforderungen einzuhalten.
In Everest-Fällen, in denen Verhandlungen der richtige Weg waren, hat unser erfahrenes Verhandlungsteam regelmäßig Einigungen erzielt, bei denen die vereinbarte Lösegeldsumme deutlich unter der ursprünglichen Forderung lag.
Dauer der Wiederherstellung
Vor der Verschlüsselung löscht Everest Schattenkopien und Backups, deaktiviert den überwachten Ordnerzugriff von Windows Defender, aktiviert SMBv1 erneut und reaktiviert Hosts im Energiesparmodus über das Netzwerk, um sie in den Angriff einzubeziehen. All das verlängert sowohl die Eindämmung als auch die Wiederherstellung.
Für die meisten Betroffenen ist die Ausfallzeit der teuerste Teil des Vorfalls, hinzu kommen erhebliche Schäden für den Ruf des Unternehmens.
Unsere Erfahrung mit Everest-Angriffen gibt uns ein genaues Bild vom Vorgehen der Gruppe. Das hilft uns, den Angriff zügig einzudämmen und Ihre Dateien wiederherzustellen.
Everest-Ransomware erkennen
Everest legt in jedem verschlüsselten Ordner sowie auf dem Desktop eine Datei mit dem Namen EVERESTRANSOMWARE.txt ab. Der Text verweist einleitend auf das „Everest team“ und nennt die angegriffene Organisation namentlich. Aufgeführt sind außerdem eine Kontakt-E-Mail-Adresse, die Tor-Adresse der Leak-Seite und in manchen Fällen eine Angabe zum Umfang der entwendeten Daten.
Häufig gestellte Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.