DE
 EN
N0n-Ransomware: Angriffsweise, Risiken und Wiederherstellung
N0n trat im September 2026 in Erscheinung und veröffentlichte Opfermeldungen aus neun Ländern auf einer Tor-Leak-Seite, ohne in den geprüften Einträgen einen Lösegeldbetrag zu nennen. Wie die knappen UTC-Fristen und der private Verhandlungsraum Druck aufbauen, warum einzelne Einträge fraglich sind und wie BeforeCrypt bei der Prüfung der Angaben und der Reaktion auf einen Angriff unterstützt, lesen Sie hier.
Was ist N0n-Ransomware?
N0n ist eine über Tor betriebene Erpressungsoperation, die im September 2026 erstmals in Erscheinung trat. Allein in diesem Monat zählten öffentliche Leak-Site-Auswertungen 12 Opfereinträge aus neun Ländern, vor allem zu Organisationen aus den Bereichen Finanzdienstleistungen, Handel und Bildung. Fachleute bewerten unterschiedlich, ob N0n Systeme tatsächlich verschlüsselt oder ausschließlich mit der Veröffentlichung entwendeter Daten droht; einzelne Einträge wurden als ungeprüft oder erfunden eingestuft. BeforeCrypt bringt Erfahrung aus zahlreichen Fällen von Datenerpressung mit und hilft Ihnen dabei, die Behauptungen von N0n zu überprüfen, den Datenabfluss einzugrenzen und den Geschäftsbetrieb wieder aufzunehmen.

Leak-Seite im Tor-Netzwerk
N0n betreibt eine über Tor erreichbare Leak-Seite und veröffentlicht dort Opfereinträge mit kurzen, exakt datierten UTC-Fristen.
Kein genannter Lösegeldbetrag
Die geprüften Einträge weisen keine Summe aus; der Kontakt läuft über einen privaten Verhandlungsraum.
Branchenübergreifende Ziele
Die Einträge betreffen Organisationen in mindestens neun Ländern, darunter Unternehmen aus den Bereichen Finanzdienstleistungen und Handel, Bildungseinrichtungen sowie Behörden.
Ungeprüfte Opferangaben
Unabhängige Prüfer stuften einzelne Einträge von N0n als unbelegt oder erfunden ein.Warum spezialisierte Unterstützung bei einem Ransomware-Angriff sinnvoll ist
Fachleute sind sich uneinig, ob N0n Dateien verschlüsselt oder ausschließlich mit deren Veröffentlichung droht. Welcher Weg zur Wiederherstellung geeignet ist, hängt davon ab, was auf Ihren Systemen tatsächlich passiert ist. BeforeCrypt prüft in jeder Bewertung, ob ein Entschlüsselungswerkzeug verfügbar ist, auch ein kostenfreies. Jedes Werkzeug testen wir zunächst anhand von Kopien der betroffenen Dateien, denn ein ungeprüftes oder ungeeignetes Werkzeug kann die Wiederherstellung erschweren, statt sie zu beschleunigen. Fand keine Verschlüsselung statt, konzentriert sich die Arbeit auf die Eindämmung und die Klärung, welche Daten Ihr Netzwerk verlassen haben.
Die Einträge auf der Leak-Seite von N0n beschreiben entwendete Daten — Netzwerkpläne, Kundendokumente, Investoren- und Auftragsunterlagen — und drohen damit, diese nach Ablauf einer kurzen Frist in Teilen zu veröffentlichen, unabhängig davon, ob eine Verschlüsselung stattgefunden hat. Auch bei intakten Backups bleibt der Diebstahl vertraulicher Daten ein eigenständiges Risiko, sei es durch Veröffentlichung oder Weiterverkauf. Welche Meldepflichten greifen, richtet sich nach Branche und Standort Ihres Unternehmens — die FAQ weiter unten nennen die maßgeblichen Fristen.
Die Angaben der Gruppe lassen sich nicht ohne Weiteres übernehmen: Prüfer fanden keine Nachweisdateien, und einzelne Einträge wirken erfunden. BeforeCrypt hilft dabei, anhand von Belegen zu klären, ob und welche Daten tatsächlich abgeflossen sind. Wir arbeiten an der Seite Ihres IT-Teams oder übernehmen die vollständige Vorfallsbearbeitung von der forensischen Ersteinschätzung über Eindämmung und Bereinigung bis zur Wiederherstellung. In mindestens einem Fall erhöhte N0n den Druck mit der Drohung, Investorendaten an Steuerbehörden weiterzuleiten. Ist eine Verhandlung der richtige Weg, übernehmen wir den Kontakt zu den Angreifern, sichern Beweise für Versicherer und Behörden und klären mit Ihnen, welche Meldefristen zu beachten sind. Vor einer etwaigen Lösegeldzahlung führen wir eine Sanktionsprüfung durch. Die gleichzeitige Bewältigung technischer, organisatorischer und kommunikativer Aufgaben kann interne Teams erheblich belasten.
Ein erfahrenes internes Sicherheitsteam kann wesentliche Teile der Vorfallsbewältigung übernehmen. Wie die Schritte aufeinander folgen, zeigt unser ausführlicher Notfallplan. In einem kostenlosen Erstgespräch klären wir mit Ihnen, welche Aufgaben Ihr Team übernimmt und wo spezialisierte Unterstützung sinnvoll ist.
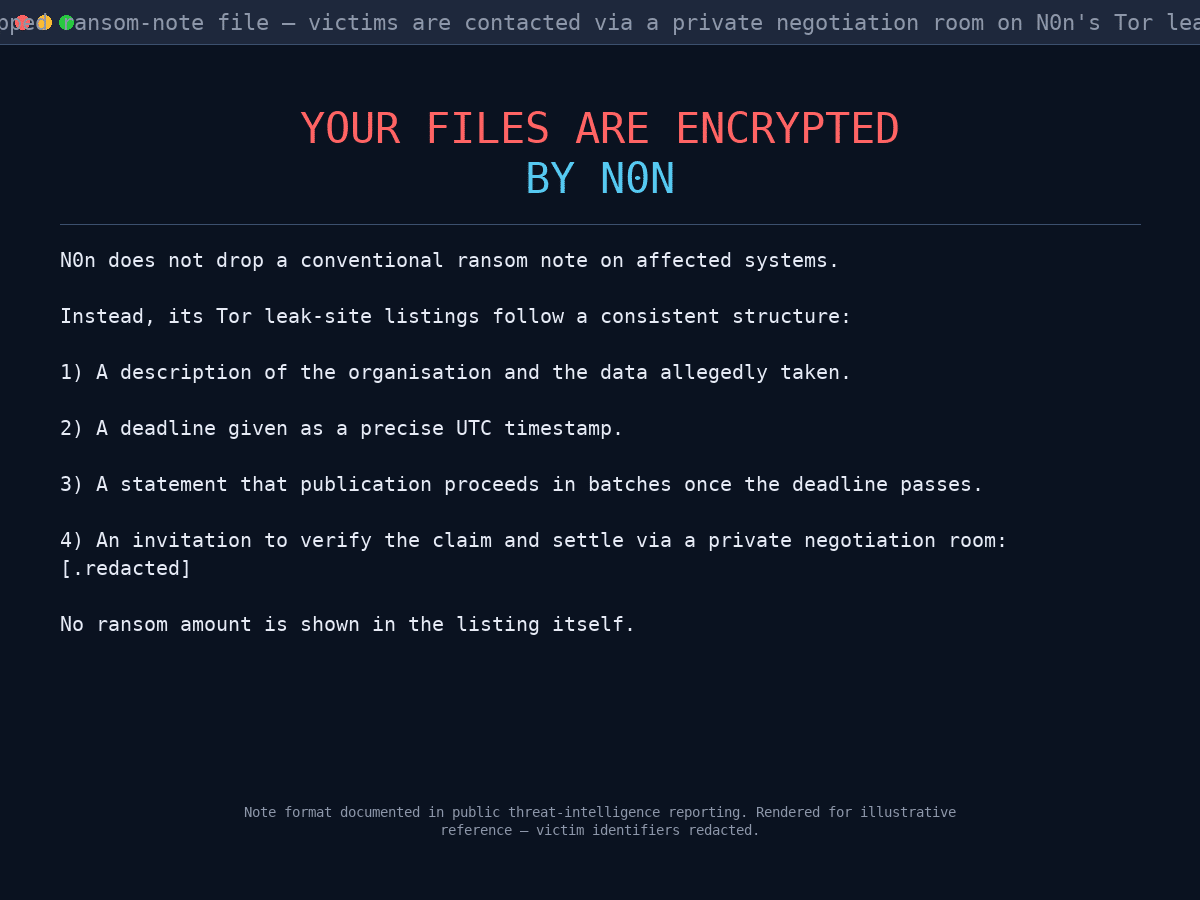
N0n hinterlegt auf betroffenen Systemen offenbar keine klassische Erpresserbotschaft als Datei. Stattdessen enthält jeder Eintrag auf der Tor-Leak-Seite eine exakte Frist in UTC sowie die Aufforderung, die angeblich entwendeten Daten zu prüfen und sich zu einigen. Ein fester Lösegeldbetrag erscheint in den Einträgen nicht — über Summen sprechen die Angreifer erst im privaten Verhandlungsraum der Gruppe.
Starten Sie keine unkoordinierten Entschlüsselungs- oder Wiederherstellungsversuche. Stimmen Sie die nächsten Schritte mit Ihrem IT- oder Incident-Response-Team ab.
Von N0n-Ransomware betroffen? Diese Schritte sind jetzt wichtig
Wenn Ihr Unternehmen von Ransomware betroffen ist, gehen Sie wie folgt vor:
Unterstützung rund um die Uhr anfordern
Fachliche Begleitung bei Bewertung, Eindämmung und sicherer Wiederherstellung.
Betroffene Systeme isolieren
Trennen Sie betroffene Geräte vom Netzwerk, um die Ausbreitung zu stoppen.
Beweise sofort sichern
Bewahren Sie Erpresserbotschaften und Protokolle auf. Starten Sie betroffene Systeme nicht und nehmen Sie keine Änderungen daran vor.
N0n-Ransomware: Zahlen und Fakten
N0n im Überblick
| Name | N0n |
| Erpressungsmethode | Umstritten. Veröffentlichte Threat-Intelligence-Profile bewerten N0n als Datenerpressung ohne Verschlüsselung, WatchGuard ordnet die Gruppe der doppelten Erpressung zu — Angaben der Leak-Seite bis zur Bestätigung als ungeprüft behandeln. |
| Erstmals beobachtet | September 2026 |
| Erpresserbotschaft | Offenbar keine klassische Erpresserbotschaft als Datei; stattdessen enthalten die Einträge auf der Tor-Leak-Seite eine exakte Frist in UTC und einen Link zum privaten Verhandlungsraum |
| Kontaktwege | Über Tor betriebene Leak-Seite mit privatem Verhandlungsraum |
Typische Angriffswege
Im September 2026 stellten Prüfer fest, dass die untersuchten Quellen von Herstellern und Behörden für N0n weder Angaben zum Erstzugriff noch Informationen zu ausgenutzten Schwachstellen noch eine Zuordnung nach MITRE ATT&CK enthielten. Veröffentlichte Threat-Intelligence-Profile führten für die Gruppe im selben Monat weder Werkzeuge noch beobachtete Techniken auf. Betrachten Sie konkrete Angaben dazu, wie N0n Zugang erlangt, daher mit Vorsicht, solange weitere Analysen ausstehen.
Höhe der Lösegeldforderungen
Die Einträge auf der Leak-Seite von N0n betreffen Organisationen aus den Bereichen Finanzdienstleistungen, Handel und Bildung in mindestens neun Ländern; in den Veröffentlichungen vom September 2026 tauchten die Vereinigten Staaten und Vietnam am häufigsten auf.
Eine Summe nennen die Einträge nicht. Über Beträge sprechen die Angreifer erst, wenn ein betroffenes Unternehmen den privaten Verhandlungsraum betritt. Kommt es zu einer Lösegeldzahlung, erfolgt sie bei dieser Art von Erpressung üblicherweise in Bitcoin. Sofortkauf-Verfahren für Bitcoin per PayPal oder Kreditkarte funktionieren bei den für Lösegeldzahlungen benötigten Beträgen nicht. Holen Sie fachlichen Rat ein, um zu klären, ob eine Zahlung rechtlich zulässig ist.
Wenn Verhandlungen sinnvoll sind, übernehmen wir in Abstimmung mit Ihnen die Kommunikation mit den Erpressern. Ziel ist es, die Lösegeldforderung zu reduzieren und mehr Zeit für die Vorfallsbewältigung zu gewinnen.
Dauer der Wiederherstellung
In ihren Einträgen behauptet die Gruppe, Backups und Schattenkopien verschlüsselt oder zerstört zu haben und den Betrieb vollständig zum Stillstand gebracht zu haben. Diese Angaben stammen von den Angreifern selbst und sind nicht belegt. Deshalb muss meist zunächst geklärt werden, was tatsächlich passiert ist, bevor sich ein Zeitplan für die Wiederherstellung festlegen lässt.
Für die meisten betroffenen Unternehmen ist die Ausfallzeit der teuerste Teil des Vorfalls, hinzu kommen mögliche Schäden für den Ruf des Unternehmens.
Unser Team ist rund um die Uhr erreichbar und unterstützt Sie bei der Bewertung des Vorfalls, der Eindämmung des Angriffs und der sicheren Wiederherstellung.
Woran Sie einen N0n-Angriff erkennen
Erkennbar wird ein N0n-Fall in der Regel nicht über eine Datei auf dem System, sondern über den Eintrag auf der Tor-Leak-Seite: Er nennt eine exakte Frist in UTC, beschreibt die angeblich entwendeten Daten und verweist auf einen privaten Verhandlungsraum, in dem betroffene Organisationen die Angaben prüfen und mit den Angreifern über eine Einigung verhandeln können.
Häufige Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.