DE
 EN
The-Gentlemen-Ransomware: Angriffsweise, Risiken und Wiederherstellung
Die Partner der Gruppe The Gentlemen („Affiliates“) dringen über gestohlene Fortinet-VPN-Zugangsdaten ein und verschlüsseln innerhalb weniger Tage Windows-, Linux-, ESXi- und NAS-Systeme bei Fertigungs-, Gesundheits- und Dienstleistungsunternehmen weltweit. Dieser Überblick zeigt, was die Erpresserbotschaft androht, wie sich die Verschlüsselungskomponente selbstständig im Netzwerk ausbreitet und wie BeforeCrypt bei der Eindämmung des Angriffs und der Wiederherstellung des Betriebs unterstützt.
Was ist die The-Gentlemen-Ransomware?
Die Gruppe hinter The Gentlemen betreibt ein Ransomware-as-a-Service-Modell: Sie entwickelt die Schadsoftware und überlässt die eigentlichen Angriffe Partnern. Erstmals trat sie Mitte 2025 in Erscheinung; bis Mitte 2026 ordneten veröffentlichte Threat-Intelligence-Profile ihr mehrere hundert öffentlich benannte Opfer zu. Zu den betroffenen Organisationen zählen insbesondere Fertigungsunternehmen, Einrichtungen des Gesundheitswesens und professionelle Dienstleister. Die in Go und C entwickelten Verschlüsselungskomponenten können Windows-, Linux-, ESXi-, NAS- und BSD-Systeme verschlüsseln. Sie kombinieren einen dateiweisen Curve25519-Schlüsselaustausch mit XChaCha20-Verschlüsselung und verfügen über ein Modul, das sich vor der Verschlüsselung selbstständig im Netzwerk ausbreitet. Die Erfahrung von BeforeCrypt aus The-Gentlemen-Fällen hilft dabei, den Angriff einzudämmen, Wiederherstellungsoptionen zu bewerten und den Geschäftsbetrieb sicher wiederaufzunehmen.

Selbstständige Ausbreitung im Netzwerk
Ein automatisiertes Modul setzt mehrere Techniken zur Ausbreitung im Netzwerk gleichzeitig ein, bevor die Verschlüsselung beginnt.
Angriffe über Plattformgrenzen hinweg
Getrennte Go- und C-Varianten erlauben es den Angreifern, Windows-, Linux-, ESXi-, NAS- und BSD-Systeme bei demselben Angriff zu verschlüsseln.
Eigenes Werkzeug gegen EDR-Lösungen
Die Betreiber stellen den Affiliates ein selbst entwickeltes Framework bereit, das Sicherheitsprodukte vor dem Start der Verschlüsselung abschaltet.
Leak-Seite mit doppelter Erpressung
Entwendete Daten erscheinen mit laufendem Countdown auf einer Tor-Leak-Seite, wenn das Lösegeld nicht gezahlt wird.Warum spezialisierte Unterstützung bei einem Ransomware-Angriff sinnvoll ist
BeforeCrypt prüft bei jeder Bewertung eines The-Gentlemen-Vorfalls, ob ein geeignetes Entschlüsselungswerkzeug verfügbar ist, einschließlich kostenfreier Werkzeuge. Im Modus zur teilweisen Verschlüsselung bleiben in größeren Dateien mitunter umfangreiche Bereiche unverschlüsselt; je nach Dateiformat lassen sich daraus lesbare Inhalte zurückgewinnen. Das ist Wiederherstellung, keine Entschlüsselung, und hängt von den betroffenen Dateitypen ab. Ein ungeprüftes Werkzeug, das nicht zum eingesetzten Build der Schadsoftware passt, kann die Wiederherstellung erschweren. Deshalb testen wir Entschlüsselungswerkzeuge zunächst anhand von Kopien der betroffenen Dateien.
Die Angreifer entwenden Dateien, bevor sie diese verschlüsseln. Auch bei intakten Backups bleibt der Diebstahl vertraulicher Daten ein eigenständiges Risiko, denn die entwendeten Kopien können weiterhin über die Leak-Seite der Gruppe veröffentlicht oder verkauft werden. Daten von Kunden, Mitarbeitenden oder Partnern befinden sich dann möglicherweise bereits außerhalb Ihrer Kontrolle. Welche Meldepflichten greifen, hängt von Ihrer Branche und Ihrem Standort ab – in den FAQ weiter unten finden Sie die Fristen, die im Einzelfall gelten können.
Verfügt ein Unternehmen über kein eigenes IT-Team, übernimmt BeforeCrypt die Vorfallsbearbeitung vollständig: forensische Ersteinschätzung, Eindämmung, Bereinigung und Wiederherstellung. Besteht bereits ein Team, arbeiten wir an dessen Seite. Dazu gehören die Klärung, welche Daten abgeflossen sind, sowie die Beweissicherung für Versicherer und Behörden. Wir klären mit Ihnen, welche Meldefristen zu beachten sind. Vor einer etwaigen Lösegeldzahlung führen wir eine Sanktionsprüfung durch. Wenn Verhandlungen sinnvoll sind, übernehmen wir in Abstimmung mit Ihnen die Kommunikation mit den Erpressern. Ziel ist es, die Lösegeldforderung zu reduzieren und mehr Zeit für die Vorfallsbewältigung zu gewinnen. Die gleichzeitige Bewältigung technischer, organisatorischer und kommunikativer Aufgaben kann interne Teams erheblich belasten.
Ein erfahrenes internes Sicherheitsteam kann wesentliche Teile der Vorfallsbewältigung übernehmen. Unser ausführlicher Notfallplan beschreibt die Reihenfolge der Schritte im Detail. In einem kostenfreien Erstgespräch klären wir mit Ihnen, welche Aufgaben Ihr Team übernimmt und wo spezialisierte Unterstützung sinnvoll ist.
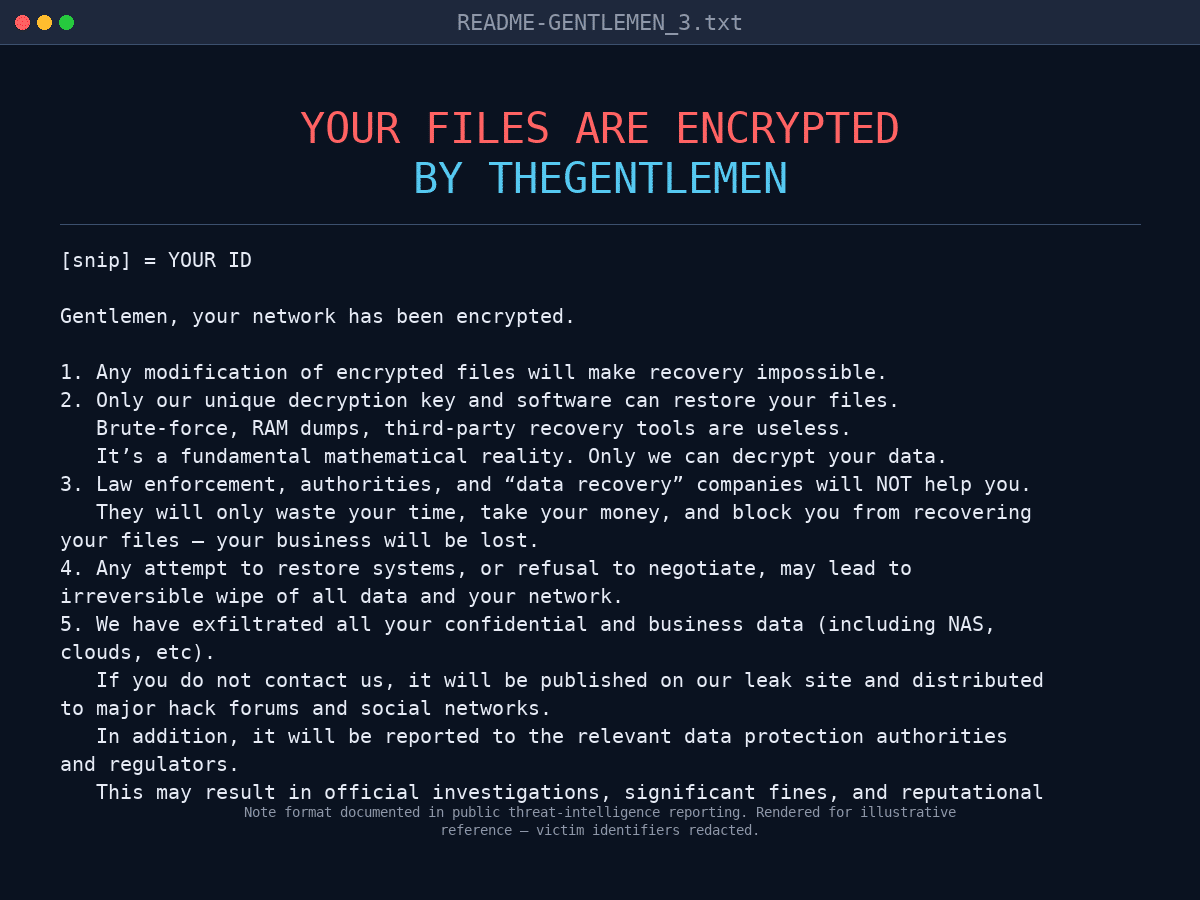
Die Erpresserbotschaft wird als README-GENTLEMEN.txt in jedem durchsuchten Ordner abgelegt und von der Verschlüsselung ausgenommen, damit sie lesbar bleibt. Sie enthält eine opferspezifische Kennung, die Adresse eines Tor-Portals und eine Tox-ID. Verschlüsselte Dateien erhalten eine zufällige sechsstellige Erweiterung, die sich je nach Programmversion (Build) ändert – die Erweiterung allein bestätigt die Variante also nicht.
Starten Sie keine unkoordinierten Entschlüsselungs- oder Wiederherstellungsversuche. Stimmen Sie die nächsten Schritte mit Ihrem IT- oder Incident-Response-Team ab.
Von der The-Gentlemen-Ransomware betroffen? Diese Schritte sind jetzt wichtig
Wenn Ihr Unternehmen von Ransomware betroffen ist, sind diese Schritte entscheidend:
Unterstützung rund um die Uhr anfordern
Holen Sie eine fachliche Einschätzung zum Vorfall sowie zu den Möglichkeiten der Eindämmung und sicheren Wiederherstellung ein.
Betroffene Systeme isolieren
Trennen Sie infizierte Geräte vom Netzwerk, um die Ausbreitung zu stoppen.
Beweise sofort sichern
Bewahren Sie Erpresserbotschaften und Protokolldateien auf. Starten Sie die Systeme nicht neu und nehmen Sie keine Änderungen daran vor.
The-Gentlemen-Ransomware: Statistiken und Fakten
The Gentlemen im Überblick
| Name | The Gentlemen (geführt als Storm-2697, GOLD SHERWOOD, LARVA-368) |
| Gefahrenstufe | Sehr hoch. Verschlüsselungstrojaner mit doppelter Erpressung, der sich vor der Verschlüsselung selbstständig im Netzwerk ausbreitet. |
| Erstes Auftreten | 2025 (erstmals Mitte 2025 beobachtet) |
| Betroffene Betriebssysteme | Windows, Linux, VMware ESXi, NAS/BSD |
| Angehängte Dateierweiterungen | Zufällige sechsstellige Erweiterung, die je Build variiert (z. B. .7mtzhh, .umc16h) |
| Dateiname der Erpresserbotschaft | README-GENTLEMEN.txt |
| Kontaktwege | Tor-Portal mit opferspezifischer Kennung; Tox-ID |
Typische Angriffswege
Bei The-Gentlemen-Angriffen wurden folgende MITRE-ATT&CK-Techniken dokumentiert:
- Valid Accounts (T1078) — die Angreifer nutzen gestohlene Fortinet-SSL-VPN-Zugangsdaten. Berichten zufolge stellt der Administrator der Gruppe diese aus einem zuvor angelegten Bestand an Zugangsdaten bereit.
- External Remote Services (T1133) — kompromittierte VPN-Zugänge und erreichbare Verwaltungsoberflächen auf Netzwerkgeräten am Perimeter dienen als erster Zugang.
- Impair Defenses (T1562) — ein selbst entwickeltes EDR-Killer-Framework und signierte, verwundbare Treiber schalten den Endpunktschutz ab, bevor die Verschlüsselung startet.
- Lateral Tool Transfer / Remote Services (T1570 / T1021) — ein automatisiertes Modul setzt PsExec, WMI, geplante Aufgaben und PowerShell-Remoting gleichzeitig ein, um weitere Hosts zu erreichen.
- Exfiltration to Cloud Storage (T1567) — die Angreifer nutzen Rclone, MEGAsync und vergleichbare Werkzeuge, um die entwendeten Daten vor Beginn der Verschlüsselung in Cloud-Speicher zu übertragen.
Höhe der Lösegeldforderungen
Die Angreifer richten sich vor allem gegen Fertigungsunternehmen, professionelle Dienstleister und Einrichtungen des Gesundheitswesens unterschiedlicher Größe.
In einem in der Branchenforschung ausgewerteten Verhandlungsprotokoll sank eine Ausgangsforderung von rund 250.000 $ auf etwa 190.000 $. Geleaktes internes Material zeigt, dass die Forderungen an die Finanzlage des Opfers angepasst werden – in einem dokumentierten Fall an die Obergrenze einer Cyberversicherung von 10 Mio. $. Lösegelder werden in der Regel in Bitcoin gezahlt. Der schnelle Kauf von Bitcoin über PayPal oder Kreditkarte ist bei Beträgen dieser Größenordnung nicht möglich; für eine rechtlich zulässige Abwicklung ist fachliche Beratung erforderlich.
Wenn Verhandlungen die richtige Option sind, erzielt unser erfahrenes Verhandlungsteam in The-Gentlemen-Fällen regelmäßig Einigungen auf Beträge, die spürbar unter der ursprünglichen Lösegeldforderung liegen.
Dauer der Wiederherstellung
Veröffentlichte Threat-Intelligence-Profile werteten 15 Angriffe aus. In einigen Fällen setzten die Angreifer die Ransomware weniger als 24 Stunden nach der ersten beobachteten Aktivität ein. Im Median vergingen bis zum Einsatz der Ransomware rund zwei Tage. Dabei löschten sie Schattenkopien, bereinigten Ereignisprotokolle und deaktivierten Backup- und Sicherheitsdienste. Für die Vorbereitung einer Reaktion bleibt dadurch wenig Zeit.
Für die meisten betroffenen Unternehmen ist die Ausfallzeit der teuerste Teil des Vorfalls, hinzu kommen mögliche Schäden für den Ruf des Unternehmens.
Unsere Erfahrung mit The-Gentlemen-Angriffen gibt uns ein genaues Bild vom Vorgehen der Gruppe. Das hilft uns, den Angriff zügig einzudämmen und Ihre Dateien wiederherzustellen.
So erkennen Sie die The-Gentlemen-Ransomware
Die Verschlüsselungskomponente legt die Datei README-GENTLEMEN.txt in allen Verzeichnissen ab, die sie durchsucht, und lässt diese Datei unverschlüsselt. Im Text behaupten die Angreifer, eine Wiederherstellung ohne ihren Schlüssel sei unmöglich. Sie verweisen auf ein Tor-Portal und eine Tox-ID, die mit einer individuellen Opfer-Kennung verknüpft sind, und drohen damit, die entwendeten Daten zu veröffentlichen, falls das Lösegeld nicht gezahlt wird.
Häufig gestellte Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.