

 DE
 EN
eKing Ransomware: Was Sie wissen müssen & wie Sie sich schnell davon erholen
eKing Ransomware ist eine äußerst aggressive Ransomware-Variante, die für ihre schnelle Verschlüsselung und Erpressungstaktiken gegen Unternehmen jeder Größe bekannt ist. Erfahren Sie, wie sie funktioniert, betrachten Sie reale Fälle und erhalten Sie fachkundige Hilfe, um Ihre Daten wiederherzustellen und den Betrieb wiederaufzunehmen.
Was ist Phobos Ransomware?
Falls Sie keinen Zugriff auf Ihre Daten haben, eine Benachrichtigung erhalten, dass Ihre Dateien verschlüsselt wurden, und eine Lösegeldforderung zur Wiedererlangung des Zugriffs sehen, könnte dies bedeuten, dass Ihr System mit eKing-Ransomware infiziert ist.
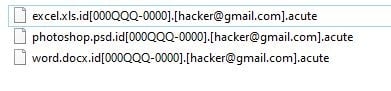
eKing-Ransomware ist eine Variante der Phobos-Ransomware-Familie und ist der Cybersicherheitsgemeinschaft seit August 2021 bekannt. Von eKing verschlüsselte Dateien haben in der Regel die Dateiendung „eking“. Es verwendet sowohl AES-Verschlüsselungsstandards. Derzeit ist kein kostenloser Entschlüsseler für eKing bekannt.

Deaktiviert Backups
Sucht aktiv nach Backups und löscht diese, um eine einfache Wiederherstellung nach der Verschlüsselung zu verhindern.
Verbreitet sich über Netzwerke
Zielt auf gesamte IT-Infrastrukturen ab, nicht nur auf einzelne Geräte.
Persistenzmechanismen
Installiert versteckte Werkzeuge, um langfristigen Zugriff aufrechtzuerhalten und Systeme erneut zu infizieren.
Warum Sie nicht versuchen sollten, es alleine zu beheben
Wenn eKing Ransomware Ihr Unternehmen getroffen hat, können falsche Schritte zu permanentem Datenverlust
oder rechtlichen Risiken führen. Wie bei einem Tatort muss ein Ransomware-Angriff bewahrt werden – die Manipulation
verschlüsselter Dateien, Versuche der Selbstwiederherstellung oder die Kontaktaufnahme mit Angreifern können
kritische Beweise zerstören und Ihre Wiederherstellungschancen verringern.
Die richtige Reaktion in den ersten Momenten nach einem eKing-Angriff kann den Unterschied
zwischen vollständiger Wiederherstellung und permanentem Datenverlust ausmachen. Befolgen Sie diese kritischen Schritte, um Ihre
Daten zu schützen und Ihre Chancen auf Wiederherstellung des Betriebs zu maximieren.
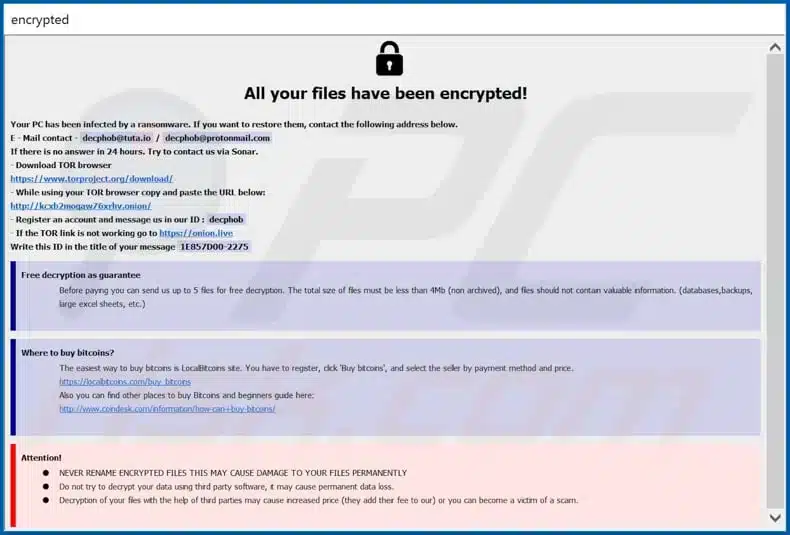
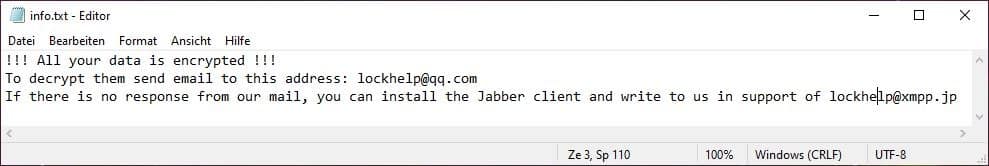
Wenn Sie eine „ReadMe“-Notiz auf Ihrem System finden, die Informationen wie die oben genannten enthält, sind Sie wahrscheinlich Opfer eines eKing-Ransomware-Angriffs geworden.
Verändern oder manipulieren Sie die Daten nicht.
Was sollte ich tun, wenn meine Daten von eKing verschlüsselt wurden?
Wenn Sie Opfer von Ransomware geworden sind, befolgen Sie diese entscheidenden Schritte:
24/7 Ransomware-Wiederherstellungshilfe anfordern
Erhalten Sie Expertenberatung zur sicheren Bewertung, Eindämmung und Wiederherstellung.
Infizierte Systeme isolieren
Trennen Sie infizierte Geräte, um die Ausbreitung zu stoppen. Vermeiden Sie Selbstwiederherstellungsversuche.
Beweise sofort sichern
Bewahren Sie Erpresserschreiben Protokolle auf. Starten Sie nichts neu und modifizieren Sie nichts.
eKing-Ransomware-Statistiken Fakten
LÖSEGELDBETRÄGE
Die Gruppen, die eKing-Ransomware betreiben, sind dafür bekannt, dass sie mittelgroße Organisationen anvisieren. Die Bande ist dafür bekannt, Lösegeldforderungen basierend auf dem Jahresumsatz ihrer Opfer anzupassen.
Die durchschnittliche eKing-Lösegeldsumme liegt zwischen 5.000 und 30.000 US-Dollar. Lösegelder werden üblicherweise in Bitcoin gezahlt. Bei den meisten Schnellkaufmethoden für den Erwerb von Bitcoin über Methoden wie PayPal oder Kreditkarte fällt zusätzlich eine Gebühr von bis zu 10% an.
DURCHSCHNITTLICHE DAUER
Die Ausfallzeit durch eKing-Ransomware ist etwas länger als bei anderen Ransomware-Angriffen. Der manuelle Prozess der E-Mail-basierten Kommunikation mit den Angreifern kann die Reaktionszeit erheblich verlängern.
Abhängig von Ihrer Unternehmensgröße und der Häufigkeit der Systemnutzung im Tagesgeschäft ist dies der kostspieligste Teil dieses Vorfalls. Zusätzlich zur Nichtverfügbarkeit Ihrer Systeme schädigt dies den Ruf Ihres Unternehmens.
Ihr Ziel sollte es sein, Ihre Systeme so schnell wie möglich wieder in einen produktiven Zustand zu bringen. Der beste Weg dafür ist, Experten hinzuzuziehen, die über umfangreiches Wissen über eKing-Ransomware verfügen und die IT-Systeme wieder zum Laufen bringen.
FALLAUSGÄNGE
Unserer Erfahrung nach führt eine erfolgreiche Lösegeldzahlung in der Regel dazu, dass ein funktionierender eKing-Entschlüsseler erhalten wird. Die Wartung von Entschlüsselungstools erfordert jedoch Arbeit, sodass nicht alle Angreifer über funktionierende Tools verfügen.
Es ist wichtig zu wissen, mit welcher Bande man es zu tun hat. Einige Angreifer achten darauf, einen guten Ruf zu bewahren, und stellen immer funktionierende eKing-Entschlüsseler zur Verfügung. Andere sind als Betrüger bekannt und stellen nach Erhalt der Zahlung niemals einen Entschlüsseler zur Verfügung.
HÄUFIGE ANGRIFFSVEKTOREN
Der häufigste Angriffsvektor für eKing-Ransomware ist Phishing.
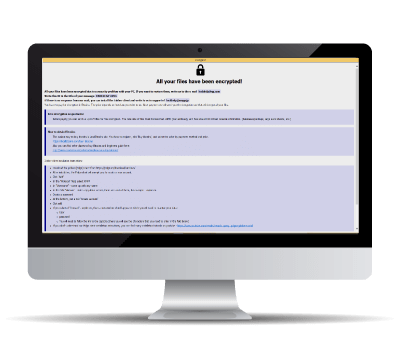
Wie man eKing-Ransomware identifiziert
Dies ist eine durchschnittliche eKing-Ransomware-Notiz. (Mit leichter Redaktion im Interesse der öffentlichen Sicherheit)
Typische Screenshots von Phobos Ransomware-Angriffen
Demonstration des eKing-Entschlüsselungstools
Dies ist eine technische Demonstration des eKing-Entschlüsselungstools. Urheberrecht von BeforeCryptErleben Sie einen Ransomware-Angriff oder eine Cybersicherheitsverletzung?
Jetzt Hilfe anfordernHäufig gestellte Fragen
Ransomware verschlüsselt Dateien mit etablierten kryptografischen Verfahren, in der Regel AES (Advanced Encryption Standard) oder RSA (Rivest-Shamir-Adleman). Nach dem Start durchsucht die Schadsoftware das System nach bestimmten Dateitypen und verschlüsselt sie, sodass Sie nicht mehr darauf zugreifen können. Einige Varianten setzen ausschließlich auf symmetrische Verschlüsselung (AES), andere kombinieren sie mit asymmetrischer Verschlüsselung (RSA) und sperren die Dateien mit einem eigenen Schlüsselpaar.
Das hängt von der jeweiligen Ransomware-Variante ab. Für manche Varianten stehen öffentlich verfügbare Entschlüsselungswerkzeuge bereit, für andere existiert keine bekannte Lösung. Sie können eine kostenlose Anfrage zur Wiederherstellung Ihrer Daten stellen, und wir prüfen für Sie, welche Entschlüsselungsmöglichkeiten infrage kommen.
Sobald personenbezogene Daten betroffen sind – und das trifft auf nahezu jeden Ransomware-Vorfall zu – besteht in der Regel eine gesetzliche Meldepflicht. In der EU verlangt die DSGVO eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden, nachdem Sie von der Verletzung des Schutzes personenbezogener Daten Kenntnis erlangt haben. Im Vereinigten Königreich gilt beim ICO dieselbe Frist von 72 Stunden. In den USA haben Einrichtungen, die unter HIPAA fallen, 60 Tage Zeit, um betroffene Personen zu informieren; bei Vorfällen mit mehr als 500 Betroffenen ist unverzüglich zu melden. Maßgeblich für den Fristbeginn ist die Kenntnis des Vorfalls, nicht dessen vollständige technische Aufklärung.
In den meisten Rechtsordnungen ist eine Lösegeldzahlung für sich genommen nicht strafbar. Sie kann jedoch rechtswidrig werden, wenn das Geld an eine sanktionierte Organisation oder in ein sanktioniertes Land fließt – etwa an von der US-Behörde OFAC gelistete Gruppen oder an Personen und Organisationen auf den Sanktionslisten der EU oder des britischen Finanzministeriums. Vor jeder Zahlung ist deshalb eine Sanktionsprüfung unverzichtbar. BeforeCrypt übernimmt diese Prüfung als festen Bestandteil jedes Mandats.
Die meisten etablierten Ransomware-Gruppen liefern nach einer Zahlung tatsächlich ein funktionsfähiges Entschlüsselungswerkzeug – ihr Geschäftsmodell beruht darauf, als zuverlässig zu gelten. Allerdings gibt es bei der Wiederherstellung häufig Probleme: Die Werkzeuge arbeiten langsam, führen die Entschlüsselung nicht vollständig durch oder beschädigen einen Teil der Dateien. Genau hier zahlt sich spezialisierte Unterstützung aus: BeforeCrypt verfolgt, wie zuverlässig einzelne Gruppen liefern, handelt – soweit die Gruppe dies zulässt – die Entschlüsselung von Beispieldateien als Funktionsnachweis aus und erstellt auf Basis der eigenen Erfahrung mit der jeweiligen Gruppe realistische Zeitpläne für die Wiederherstellung.
Die meisten aktiven Ransomware-Gruppen setzen ihre Veröffentlichungsdrohung um: Die entwendeten Daten erscheinen auf der Leak-Seite der Gruppe, werden häufig zusätzlich über Telegram und Dark-Web-Foren verbreitet und mitunter an Dritte verkauft. Die Wiederherstellung beschränkt sich dann auf das, was Sie aus Ihren Backups zurückholen können.
Backups schützen vor Datenverlust, nicht vor Datendiebstahl. Die meisten aktiven Ransomware-Gruppen entwenden vertrauliche Daten, bevor sie diese verschlüsseln, und drohen mit einer Veröffentlichung – unabhängig davon, wie gut Sie Ihre Daten wiederherstellen können. Deshalb bleiben die Leak-Seite und mögliche Verhandlungen auch für Organisationen mit sauberen Offline-Backups relevant. Die Aussage „Wir spielen einfach das Backup zurück“ greift in solchen Fällen zu kurz.
In den meisten Rechtsordnungen ja – eine Anzeige gehört zum Standardvorgehen bei einem Ransomware-Vorfall und ist teilweise gesetzlich vorgeschrieben. In den USA sind das FBI (über IC3 oder eine örtliche Außenstelle) und CISA zuständig, in der EU die nationalen CERTs und die Cybercrime-Einheiten der Polizei. Eine Meldung verpflichtet Sie zu keinem bestimmten Weg bei der Wiederherstellung. Sie eröffnet Ihnen jedoch Zugang zu Informationen über Cyberbedrohungen (Threat Intelligence) und gelegentlich auch zu Entschlüsselungswerkzeugen, welche die Behörden sichergestellt haben.
Ja. Wir haben mehr als 1.700 Vorfälle bearbeitet – Ransomware, Business E-Mail Compromise (BEC) und Erpressung nach Datenabfluss. Wir bestimmen die Variante, entscheiden zwischen Entschlüsselung und geprüfter sauberer Wiederherstellung und begleiten die kontrollierte Rückkehr in den Regelbetrieb. Bei Bedarf unterstützen wir Sie bei Verhandlungen und bei der Erfüllung regulatorischer Pflichten – stets auf rechtlich gesicherter Grundlage und mit nachvollziehbarer Dokumentation.
Ja. Wir erstellen Vorfallsberichte in versicherungstauglicher Form: Sie enthalten eine belastbare Chronologie des Vorfalls, Angaben zum Umfang und zum wahrscheinlichen Einfallsweg, eine Bewertung des Datenabflusses, eine Darstellung der ergriffenen Maßnahmen und eine dokumentierte Beweiskette. Auf Wunsch nehmen wir am Gespräch mit dem Schadenregulierer teil, übertragen unsere Ergebnisse in die Formulare Ihres Versicherers und stellen die erforderlichen Meldungen nach DSGVO und NIS2 bereit. Die endgültige Anerkennung richtet sich immer nach Police und Versicherer. Unsere Unterlagen sind jedoch darauf ausgelegt, Freigaben zu beschleunigen und Rückfragen zu reduzieren.
IT-Dienstleister (MSPs) halten den Betrieb am Laufen; für Beweissicherung und die Ersteinschätzung eines Sicherheitsvorfalls sind sie nicht aufgestellt. Die Dienstleisterlisten der Versicherer sind auf die Schadenabwicklung ausgerichtet, nicht zwangsläufig auf Tempo und Klarheit für Ihr Unternehmen. Wir arbeiten sowohl mit IT-Dienstleistern als auch mit den Dienstleistern der Versicherer zusammen: Wir starten innerhalb von zwei Stunden, führen die forensische Ersteinschätzung mit dokumentierter Beweiskette durch, koordinieren die sichere Eindämmung und liefern Ergebnisse, die sowohl der Geschäftsführung als auch dem Versicherer vorgelegt werden können – ohne die Kontrolle über Ihre IT-Umgebung zu übernehmen.
Weil spezialisierte Unterstützung auch in einer unübersichtlichen Lage eine zügige und sichere Wiederherstellung ermöglicht. Wir verkürzen die Ausfallzeit und begrenzen den Schaden, während die Beweise gesichert bleiben. Innerhalb von 48 Stunden erhalten Sie ein Paket zur forensischen Ersteinschätzung: eine Chronologie des Vorfalls, Angaben zum wahrscheinlichen Einfallsweg und zum Umfang, die Entscheidung zwischen Entschlüsselung und sauberer Wiederherstellung sowie die Kriterien für die Freigabe der Systeme. So kann die Geschäftsführung fundiert entscheiden. Das Ergebnis ist ein kontrollierter und geprüfter Neustart statt eines Vorgehens nach Gefühl.